SBI সাইবার হানা: আমানত সুরক্ষিত, ভুক্তভোগী গ্রাহকদের ব্যক্তিগতভাবে জানিয়েছেন ব্যাঙ্ক কর্তৃপক্ষ
অনলাইনে গ্রাহকদের রেকর্ড ফাঁস হওয়ার মতো একটি সাইবার হামলার ঘটনায় যে সমস্ত গ্রাহক সরাসরি ক্ষতিগ্রস্ত হয়েছেন, তাঁদের প্রত্যেককে ব্যক্তিগতভাবে জানিয়ে দিয়েছে স্টেট ব্যাঙ্ক অফ ইন্ডিয়া (SBI)। এক্স-এ (X) একটি পোস্টের মাধ্যমে ব্যাঙ্ক জানিয়েছে যে, ইমেল এবং হোয়াটসঅ্যাপের মাধ্যমে ওই নির্দিষ্ট গ্রাহকদের সঙ্গে যোগাযোগ করা হয়েছে।
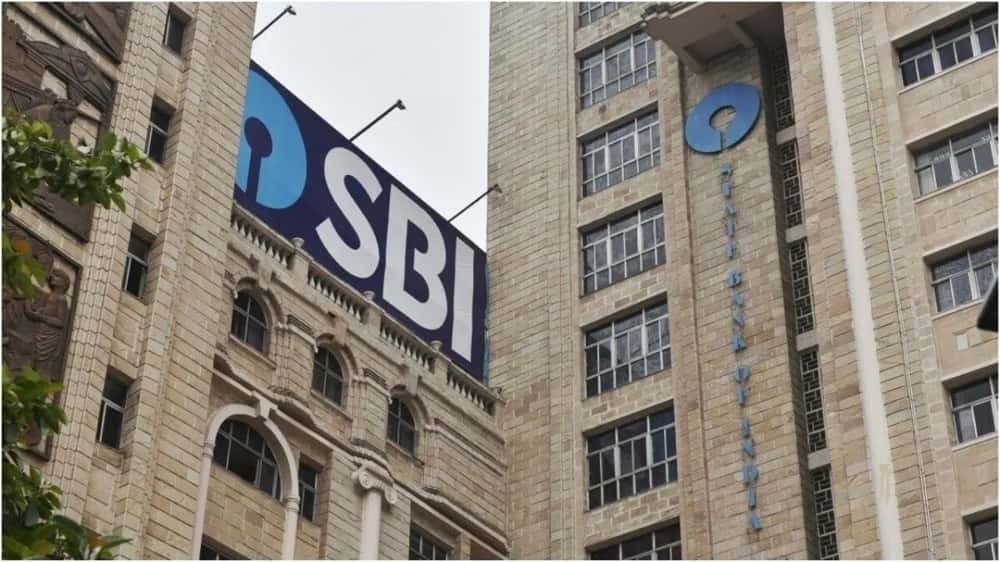
অনলাইনে গ্রাহকদের রেকর্ড ফাঁস হওয়ার মতো একটি সাইবার হামলার ঘটনায় (SBI cyberattack incident) যে সমস্ত গ্রাহক সরাসরি ক্ষতিগ্রস্ত হয়েছেন, তাঁদের প্রত্যেককে ব্যক্তিগতভাবে জানিয়ে দিয়েছে স্টেট ব্যাঙ্ক অফ ইন্ডিয়া (SBI)। এক্স-এ (X) একটি পোস্টের মাধ্যমে ব্যাঙ্ক জানিয়েছে যে, ইমেল এবং হোয়াটসঅ্যাপের মাধ্যমে ওই নির্দিষ্ট গ্রাহকদের সঙ্গে যোগাযোগ করা হয়েছে (SBI cyberattack customer records informed)।
ব্যাঙ্কের তরফে জানানো হয়েছে, “আমাদের সাম্প্রতিক সাইবার ঘটনা সম্পর্কিত আগের পোস্টের পর, যে সমস্ত গ্রাহকদের ডেটা এই ঘটনায় জড়িয়ে পড়েছে বলে চিহ্নিত হয়েছিল, ব্যাঙ্ক তাদের প্রত্যেককে পৃথকভাবে ইমেল এবং/অথবা হোয়াটসঅ্যাপের মাধ্যমে বিষয়টি জানিয়েছে।” একইসঙ্গে গ্রাহকদের আশ্বস্ত করে ব্যাঙ্ক আরও জানিয়েছে, “আমরা আবারও বলছি যে আপনাদের অ্যাকাউন্ট ব্যালেন্স এবং সমস্ত অর্থ আমাদের কাছে সম্পূর্ণ সুরক্ষিত রয়েছে (SBI customer balance safe)।”
পাশাপাশি, নিরাপদ ডিজিটাল ব্যাঙ্কিং অভ্যাস বজায় রাখতে এবং অনলাইনে লেনদেন করার সময় গ্রাহকদের সতর্ক থাকার পরামর্শ দিয়েছে এসবিআই। ব্যাঙ্কের পক্ষ থেকে বলা হয়েছে, “কখনও কারোর সঙ্গে ওটিপি (OTP), পিন (PIN) বা পাসওয়ার্ড শেয়ার করবেন না এবং যেকোনও সন্দেহজনক ফোন কল, বার্তা ও ইমেলের বিরুদ্ধে সবসময় সতর্ক থাকুন।”
এর আগে এসবিআই প্রকাশ করেছিল যে এই সাইবার হামলায় মোট ৩,৮৯৭ জন গ্রাহকের ব্যক্তিগত রেকর্ড উন্মুক্ত বা ফাঁস হয়ে গিয়েছিল। এই রেকর্ডগুলিতে নাম, ইমেল, ফোন নম্বর এবং ঋণের বিশদ বিবরণের মতো ব্যক্তিগতভাবে শনাক্তযোগ্য তথ্য (PIF) অন্তর্ভুক্ত ছিল। 'সিরিয়াসিম' (Siriusim) নামক একটি হ্যাকার দল এসবিআই-এর সিস্টেম হ্যাক করার দাবি জানিয়ে এই সমস্ত তথ্য ডার্ক ওয়েবে বিক্রির জন্য তুলেছিল। তবে ব্যাঙ্ক সরাসরি এই হামলার উৎসের নাম প্রকাশ্যে আনেনি।
গত ১৬ অক্টোবর ডিফেন্স সাইবার এজেন্সি এবং ভারতীয় কম্পিউটার ইমার্জেন্সি রেসপন্স টিম বা সিআরটি-ইন (CERT-In)-এর মতো থ্রেট ইন্টেলিজেন্স সার্ভিস প্রোভাইডারদের কাছ থেকে সম্ভাব্য তথ্য ফাঁসের বিষয়ে প্রথম সতর্কতা পায় এসবিআই।
এর আগে এক বিবৃতিতে ব্যাঙ্ক স্পষ্ট করে জানিয়েছিল যে, এই হামলার ফলে তাদের আইটি সিস্টেম, মূল ব্যবসায়িক কাজকর্ম, আর্থিক পারফরম্যান্স বা ব্যবসায়িক ধারাবাহিকতার ওপর কোনো নেতিবাচক প্রভাব পড়েনি। ব্যাঙ্ক জানিয়েছিল, “আমরা পুনরায় জানাচ্ছি যে আমাদের গ্রাহকদের আর্থিক সম্পদ, ডেটা এবং আমাদের প্রতি তাঁদের আস্থার সুরক্ষাই আমাদের কাছে সর্বদাই সর্বোচ্চ অগ্রাধিকার।”
ব্যাঙ্কের দেওয়া তথ্য অনুযায়ী, পুরো ঘটনাটি নিয়ে একটি বিস্তারিত তদন্ত চালানো হচ্ছে। ওই হ্যাকার দলটি শুরুতে দাবি করেছিল যে তাদের কাছে সিএসভি (CSV) ফরম্যাটে ৩.৭৫ লক্ষ সারির ডেটা এবং সংবেদনশীল ব্যক্তিগত তথ্য সহ ২,৭২২টি পিডিএফ (PDF) ফাইলের অ্যাক্সেস রয়েছে।
What's Your Reaction?
 Like
0
 Dislike
0
 Love
0
 Funny
0
 Wow
0
 Sad
0
 Angry
0